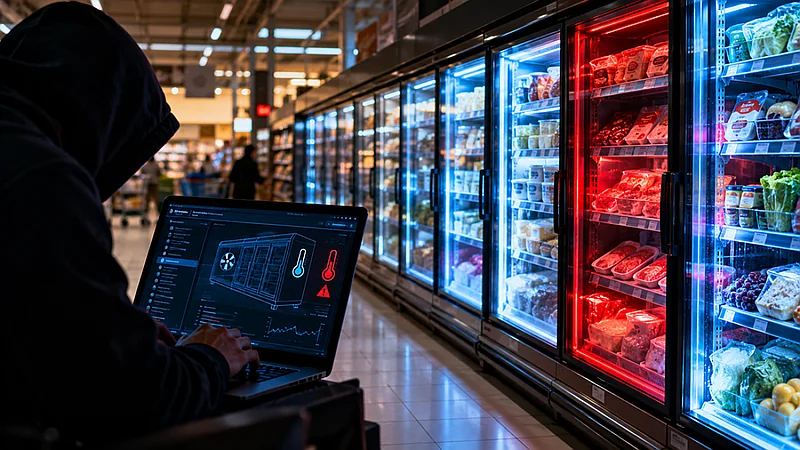
El ataque a sistemas de refrigeración expone riesgos de la dependencia digital
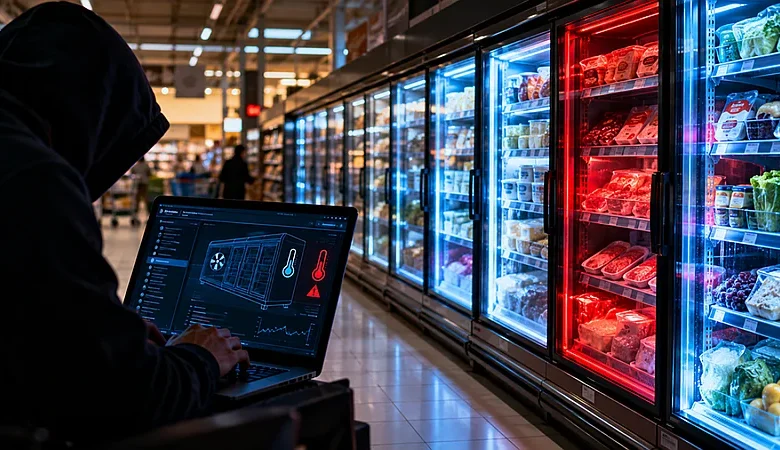
Un ciberataque a los sistemas de refrigeración de supermercados en Francia, ocurrido en octubre de 2026, evidencia la vulnerabilidad de la tecnología que controla desde alimentos hasta infraestructuras críticas. La advertencia es global y afecta la seguridad alimentaria y la economía.
El incidente, reportado el 21 de octubre de 2026, tuvo como blanco los sistemas de refrigeración de cadenas como Carrefour, Coopérative U y Monoprix, según reportes. Los atacantes manipularon el software que controla la temperatura, poniendo en riesgo la conservación de alimentos. No se ha identificado a los responsables ni se ha exigido rescate, lo que sugiere que el objetivo pudo ser sembrar el caos.
La tecnología es un arma de doble filo: automatiza procesos y optimiza operaciones, pero también puede ser utilizada para causar daños o desestabilizar sistemas completos. Fallos como el apagón en España en 2025 o actualizaciones defectuosas en aeropuertos y empresas demuestran que la dependencia excesiva nos expone a riesgos cada vez mayores en frecuencia y escala.
Los expertos señalan que los puntos débiles suelen estar en programas o firmware desactualizados, configuraciones deficientes o equipos expuestos innecesariamente a Internet. En el caso de los supermercados franceses, fabricantes de equipos como Danfoss, Copeland y Dixell fueron mencionados en los reportes. Aunque los ataques se concentraron en Francia, también se reportaron incidentes en España, Portugal, Bélgica, Polonia y Alemania, sin claridad sobre si están relacionados.
Para los lectores dominicanos, la lección es clara: la ciberseguridad no es un tema ajeno. Desde pequeños comercios hasta grandes cadenas dependen de sistemas conectados. La recomendación es mantener actualizados los programas, revisar configuraciones y limitar la exposición de equipos a Internet para reducir vulnerabilidades.